こんにちは、合同会社SAi代表の佐藤です。「Microsoft 365 Copilotを社内で使い始めたいけど、情報漏洩は本当に大丈夫?」——直近、Microsoft 365を使っている中小企業の経営者からこのご相談が急増しています。
結論からお伝えします。法人版のCopilot for Microsoft 365は「データが学習に使われない」商用データ保護が標準です。ただし「だから絶対に安全」とは言えません。実際の運用・設定次第で情報漏洩は起こりうるのが現実です。
しかも、2026年2月にはMicrosoft自身が、Copilotで機密メールを要約してしまうDLPバイパスバグを公表しました。最新のAI機能であっても、バグや設定ミスは起こりうる——この事実は重く受け止めるべきです。
この記事では、累計100社以上のAI導入を支援してきた立場から、「Copilotで起きうる漏洩の正体」「2026年2月のDLPバグ事件の中身」「中小企業が今日からできる対策7か条」を本音で解説します。
結論:Copilotは「設定×運用×権限」の3要素で安全度が決まる
先に結論です。Copilotの情報漏洩リスクは、次の3要素の組み合わせで決まります。
| 要素 | 安全側 | 危険側 |
|---|---|---|
| 利用プラン | 法人版(Microsoft 365 Business以上) | 無料版・個人版 |
| 社内設定 | DLPポリシー・ラベリング・アクセス権限の最適化 | 初期設定のまま |
| 運用ルール | 入力ルール・教育・監査ログ | ノールール |
3つすべてが「安全側」なら、Copilotは強力で安全な業務支援ツールになります。一方、ひとつでも「危険側」が混ざれば、いつ漏洩が起きてもおかしくない状態です。
2026年2月、Copilotで実際に何が起きたのか
ニュースになりました。Microsoft 365 Copilotで、機密メールを要約してしまうDLP(Data Loss Prevention:データ漏洩防止)ポリシーをバイパスするバグが、2026年2月に公表されました(出典:Codebook/Ledge.ai)。
事象の要点:
- 本来DLPで保護されているはずの社外秘メールの内容を、CopilotのAIアシスタントが要約・出力してしまう不具合
- 影響は数週間にわたって継続し、Microsoftが段階的に修正パッチを展開
- 一部の組織では、機密と分類されたメールの内容がCopilot経由で意図せず広がった可能性
「DLPを設定しているから大丈夫」と思っていた企業ですら、AI機能のバグで保護が回避された事例です。
サムスンやMetaの事件と並ぶ、2026年に入ってからの「AI × 情報漏洩」を象徴するインシデントと言えます。詳しい背景は AI情報漏洩の事例|公開された調査から原因と対策を読む でも整理しています。
Copilotで情報漏洩が起きる3つのパターン
中小企業が「うちは大丈夫か?」を判断するために、漏洩の起こり方を3パターンに整理します。
パターン1:無料版・個人版で入力データが学習に使われる
これがもっとも多い見落としです。無料版のCopilot(Bing Copilot 個人利用版など)や個人サブスクリプションのCopilot Proでは、入力データがAI学習に使われる可能性があります。
- 社員が私用アカウントで使い始める → シャドーIT化
- 「自宅でちょっと使ってみる」が業務情報の流出に
- 法人で契約しているつもりが、個人ライセンスが混在
法人向けのCopilot for Microsoft 365(Business Standard以上+Copilotライセンス)には商用データ保護が標準で適用され、入力データは学習に使われません。まず利用中のアカウント・ライセンスと、Microsoftのデータ保護の適用条件を照合してください。
パターン2:過剰なアクセス権限による横断漏洩
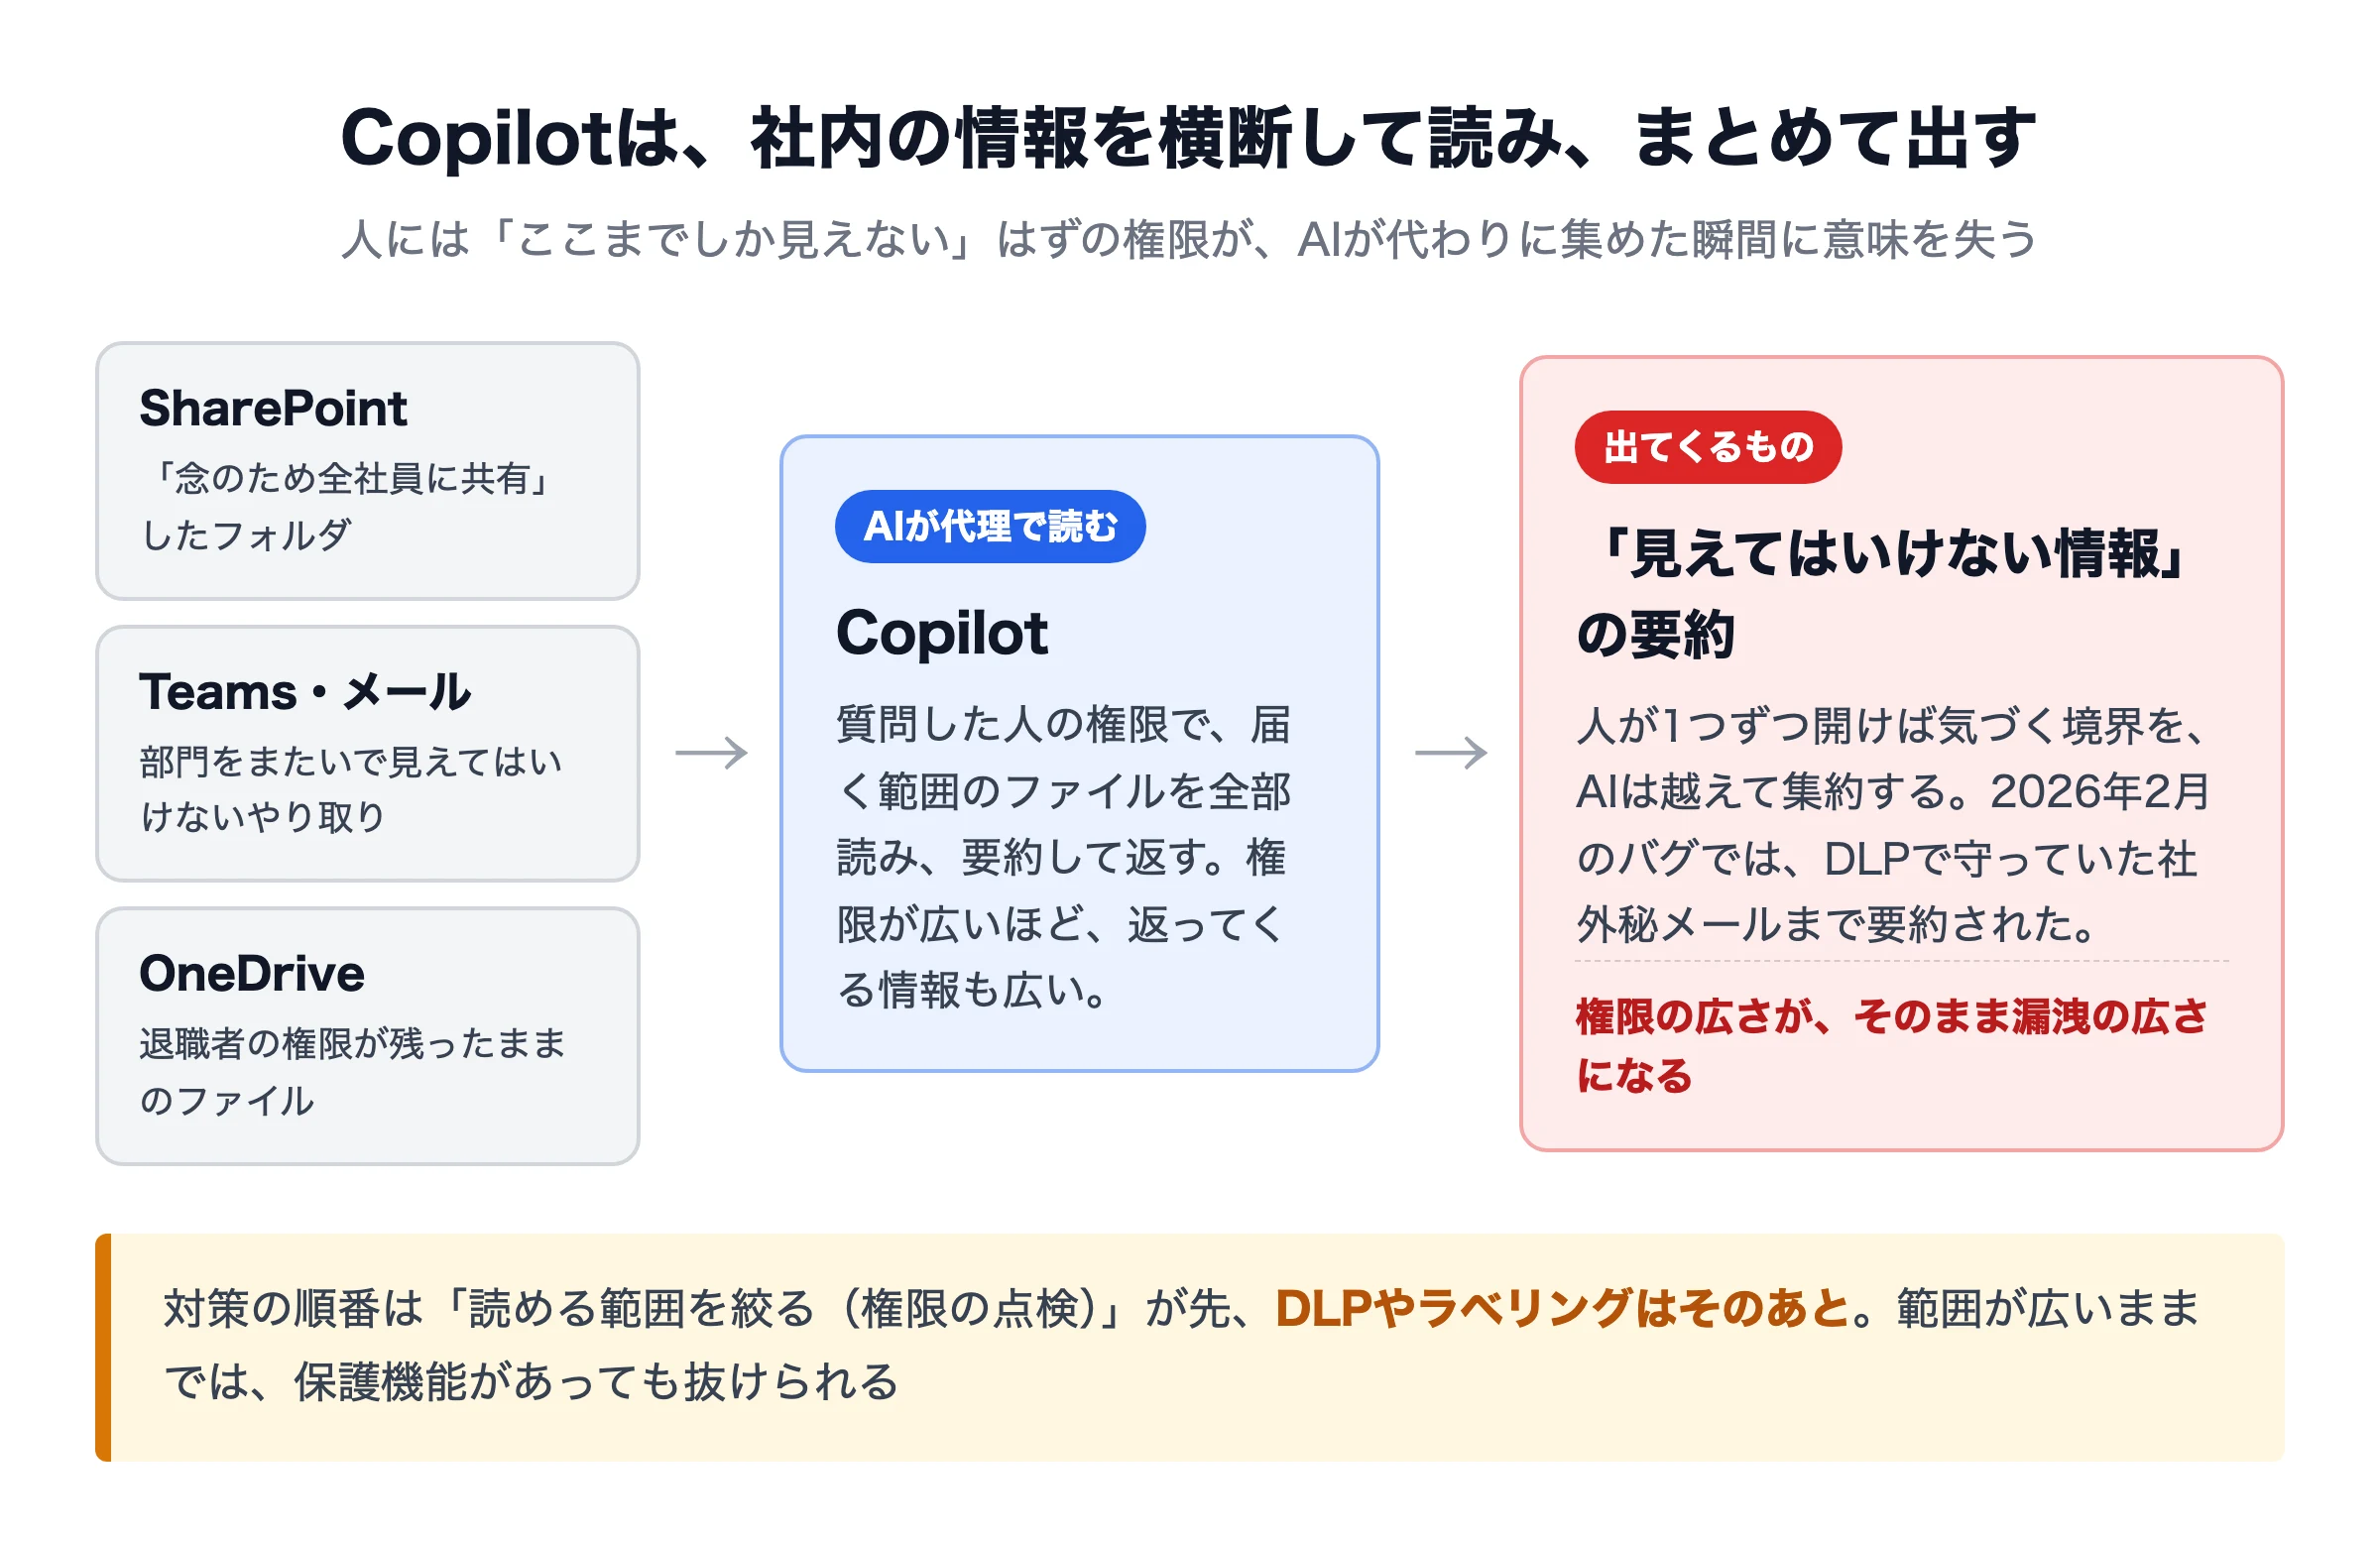
Copilotは便利な反面、社内のSharePoint・Teams・OneDrive・メールを横断して読み・要約する性質があります。これが落とし穴になります。
- 「念のため全社員に同じフォルダを共有」 → Copilotがそこから機密情報を引き出す
- 退職者のアクセス権が残ったまま → 退職後もデータが見られる構造
- 部門間で共有してはいけない情報が、Copilot経由で要約されて出力される
人間ユーザーには「ここまでしか見えない」前提で組まれていたアクセス権が、AIが代理アクセスして集約・出力する瞬間に意味を失うのです。これは、米Meta社で2026年3月に実際に起きたAIエージェント暴走事件と同じ構造的問題です(参考:MetaのAIエージェント暴走事件と中小企業の対策)。
パターン3:バグ・プロンプトインジェクション
2026年2月のDLPバイパスバグのように、Microsoft側のバグで保護機能が回避されるケース。さらに、外部メール本文にAIへの指示を仕込むプロンプトインジェクションでCopilotを操る攻撃手法も、業界では実例が報告されています。
「ベンダー側の対策があるから安心」ではなく、「バグや攻撃でも保護が破られうる」前提で運用するのが現実解です。
中小企業が今日からできる対策7か条
ここからが本題です。Copilotを安全に運用するために、中小企業が今日からできる7か条をまとめます。
第1条:法人版を使っているか確認する
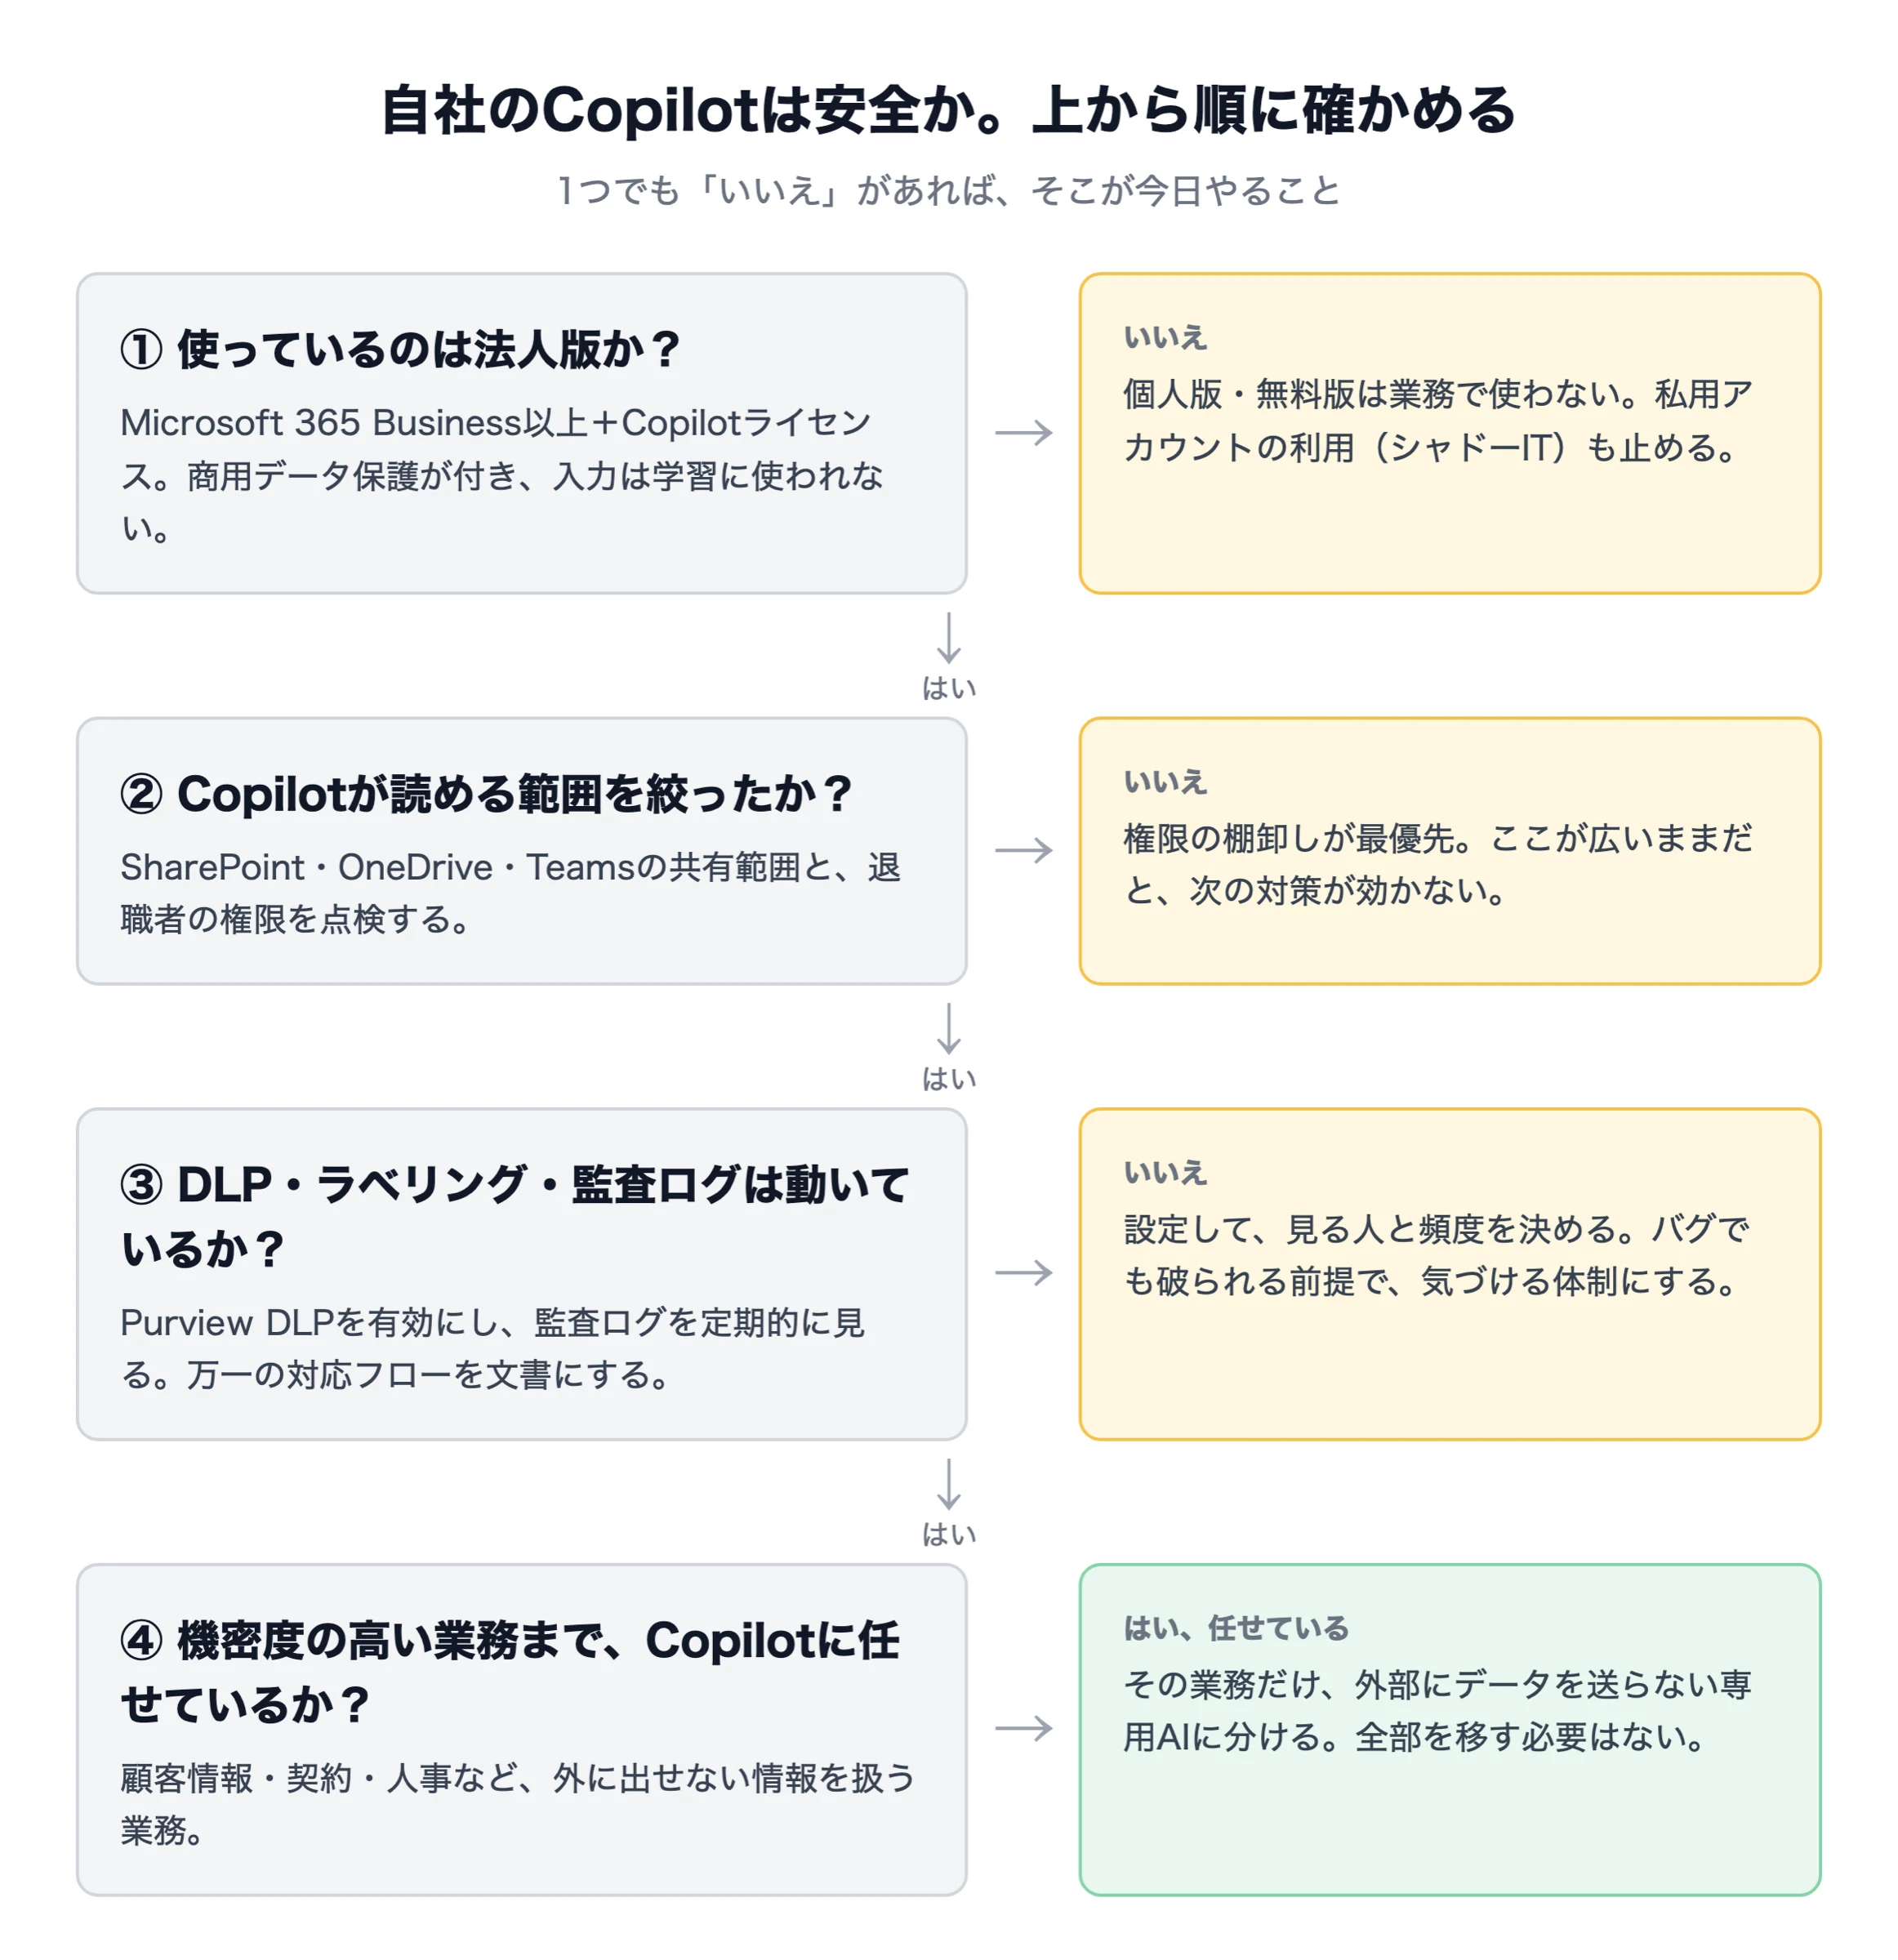
無料版・個人版のCopilotで業務情報を入力していないか、まず社内を確認してください。業務で使うなら法人版(Copilot for Microsoft 365)一択です。学習に使われない商用データ保護が標準で適用されます。
第2条:CopilotがアクセスできるSharePoint・OneDrive・Teamsの範囲を点検する
「Copilotから見える=あなたから見える」ではなく、「Copilotから見える=あなたのアクセス権で見えるすべて」です。社員ごとに、「実はあの機密フォルダもCopilot経由で参照できてしまう」状態になっていないか点検しましょう。
第3条:Microsoft Purview DLPポリシーを有効化する
データ漏洩防止のDLPポリシーをきちんと設定し、機密・社外秘ラベルを運用してください。2026年2月のDLPバイパスバグの修正パッチは必ず適用しておきます。
第4条:機密情報を入力しないルールを社員に周知する
技術対策だけでなく、人間のルールも必要です。「入力前に3秒考える」「ネットに公開されても問題ない内容か」を全社員の習慣にしてください。
第5条:監査ログを定期的に確認する
Copilotの利用ログを、最低でも月1回は確認してください。「誰が・いつ・何を聞いたか」を把握しておけば、万一の事故時に原因究明と被害範囲特定が速くなります。
第6条:万一の対応フローを文書化する
漏洩が発生したときの報告先・初動対応・関係者連絡を、A4一枚でいいので文書化しておきましょう。発生してから慌てて作るより、平時に1時間使う方がはるかに安全です。
第7条:機密度の高い業務には「専用AI」を検討する
そして最後に、もっとも本質的な対策です。本当に外に出したくない情報を扱う業務は、Copilotではなく「データを外に出さない専用AI」に切り替える方法もあります。必要な条件を満たすかは構成ごとに確認します。
詳しくは ローカルLLMとは?中小企業のおすすめと始め方 で解説しています。
7か条を1枚にまとめたチェックリストを配布しています
上の7か条を、現場でそのまま使えるA4一枚のチェックリスト(PDF)にまとめました。下記からメールアドレスだけで無料で受け取れます。
(記事直後の青いボックスから、メールでお送りします)
それでも不安な業務には「専用AI」という選択肢
Copilotは強力なツールですが、構造として「データがMicrosoftのサーバーに送られる」ことは避けられません。学習に使われないとはいえ、「絶対に外に出したくない情報」を扱う業務には、別の選択肢が必要です。
送信を許可できない情報はローカル構成、契約条件を満たす情報はクラウド構成など、要件に合わせて比較します。クラウド利用時の学習対象外と、社外送信しないことは別です。
- 自社サーバーやローカル環境で動く ローカルLLM
- Azure OpenAI Service / AWS Bedrock など「データが学習に使われない」基盤
- 業務専用のフロー設計で、不要なデータがそもそも流れない設計
「Copilotで賄える業務」と「専用AIに切り替えるべき業務」を、機密度で切り分けるのが現実解です。
弊社では、
- 初期費用0円・月額1万円〜・稼働するまで課金なし
- フルスクラッチで貴社業務に合わせて構築
- 営業から開発・運用まで自社完結
という形で、中小企業でも導入しやすい設計にしています。判断の前段のAI利用リスク診断も30秒で完了します。
Copilotの点検は、権限と保存先に落とし込む
一般的な注意喚起を読むだけでなく、自社でCopilotが参照する情報、共有範囲、管理者、ログと保存期限を確認します。行政資料の全体は別記事にまとめています。
よくある質問
Q. 法人版のMicrosoft 365 Copilotなら情報漏洩の心配はないですか?
法人版(Copilot for Microsoft 365)には「データが学習に使われない」商用データ保護が標準で適用されます。ただし「だから絶対に安全」とは言えません。記事の通り、設定・運用・権限の3要素のいずれかが危険側だと漏洩は起こりえます。実際に2026年2月にはMicrosoft自身がDLPバイパスバグを公表しており、法人版でもバグや設定ミスのリスクは残ります。
Q. 無料版や個人版のCopilotを業務で使うと何が問題ですか?
無料版のCopilotや個人サブスクリプションのCopilot Proでは、入力データがAI学習に使われる可能性があります。社員が私用アカウントで使い始めるシャドーIT化や、法人契約のつもりが個人ライセンスが混在しているケースが見落としになりがちです。業務では法人向けのデータ保護が適用される環境かを確認で、まず「自社で使われているCopilotが本当に法人版か」を確認してください。
Q. DLPを設定していればCopilotの漏洩は防げますか?
DLPポリシーの有効化と機密・社外秘ラベルの運用は重要な対策ですが、それだけでは万全ではありません。2026年2月のDLPバイパスバグは、DLPで保護されているはずの社外秘メールをCopilotが要約・出力してしまう不具合でした。修正パッチを必ず適用したうえで、「バグや攻撃でも保護が破られうる」前提で運用するのが現実解です。
Q. 中小企業がまず取り組むべき対策は何ですか?
記事では対策7か条として、法人版利用の確認/アクセス権限の点検/Microsoft Purview DLPポリシーの有効化/機密情報を入力しないルールの周知/監査ログの定期確認/対応フローの文書化/機密業務の専用AI化を挙げています。もっとも本質的なのは「データを外に出さない構成」への切り替えです。
Q. 本当に外に出したくない情報を扱う業務はどうすればいいですか?
機密度の高い業務は、Copilotではなく「データを外に出さない専用AI」も比較候補になります。専用環境にも権限・保存・接続先の点検が必要です。SAiでは初期費用0円・月額1万円〜・稼働するまで課金なしで、フルスクラッチで貴社業務に合わせた専用AI構築をしています。ローカルLLMやAzure OpenAI Serviceなど、データが学習に使われない基盤での設計が選択肢になります。
まとめ:Copilotは「使い方の設計」で安全度が決まる
最後に要点をおさらいします。
- 法人版Copilotは商用データ保護が標準だが、設定・運用・権限次第で漏洩リスクは残る
- 2026年2月、Microsoft自身がDLPバイパスバグを公表。AI機能のバグは起こりうる
- 漏洩は「無料版での入力」「過剰権限」「バグ・攻撃」の3パターン
- 中小企業の対策は7か条:法人版利用/アクセス権限点検/DLP/教育/監査ログ/対応フロー/機密業務は専用AI化
- もっとも本質的な対策は「データを外に出さない構成」への切り替え
Copilotは「禁止」も「無制限解放」も間違いです。設計と運用で安全度を上げ、本当に守りたい業務は専用AIに切り替える——これが中小企業の現実解です。
- Copilotに読ませる範囲を権限ごとに分け、操作を記録に残したい方へ:権限と記録を作った事例
- 自社がいまどれくらい危ないかを30秒で知りたい方へ:AI利用リスク診断(登録不要)
- Microsoft 365の設定をどこまで触るべきか、一緒に決めたい方へ:無料相談
あわせて読みたい
- AIが代理でアクセスしたときに実際に起きた事故:MetaのAIエージェント暴走事件と中小企業の対策
- 権限を渡しすぎないための設計を知りたい方は:AIエージェントのリスクと対策|権限管理の考え方
- Copilot以外のAIでも同じことが起きるのか確かめたい方は:ChatGPT情報漏洩の5パターンと対策
- サムスンなど過去の事件から対策を学ぶなら:AI情報漏洩の事例|公開された調査から原因と対策を読む
- そもそも社外にデータを出さない構成にしたい方は:ローカルLLMとは?中小企業のおすすめと始め方